يتواصل بنجاح تنظيم مسابقة الأفلام القصيرة للتوعية بالاحتيال الإلكتروني "خليك واعي"، والتي تم إطلاقها مؤخرا بالتعاون بين شرطة عُمان السلطانية وبنك مسقط وذلك ضمن الحملة المشتركة التي تنفذها المؤسستان لتعزيز الوعي بمخاطر الاحتيال وأساليبه المتطورة وكيفية التصدي له، إذ يأتي تنظيم هذه المسابقة بهدف تسليط الضوء على عدد من أبرز أساليب الاحتيال الإلكتروني، وتعزيز الثقافة الرقمية والمالية وتشجيع أفراد المجتمع على تبني ممارسات آمنة عند استخدام الخدمات الإلكترونية.
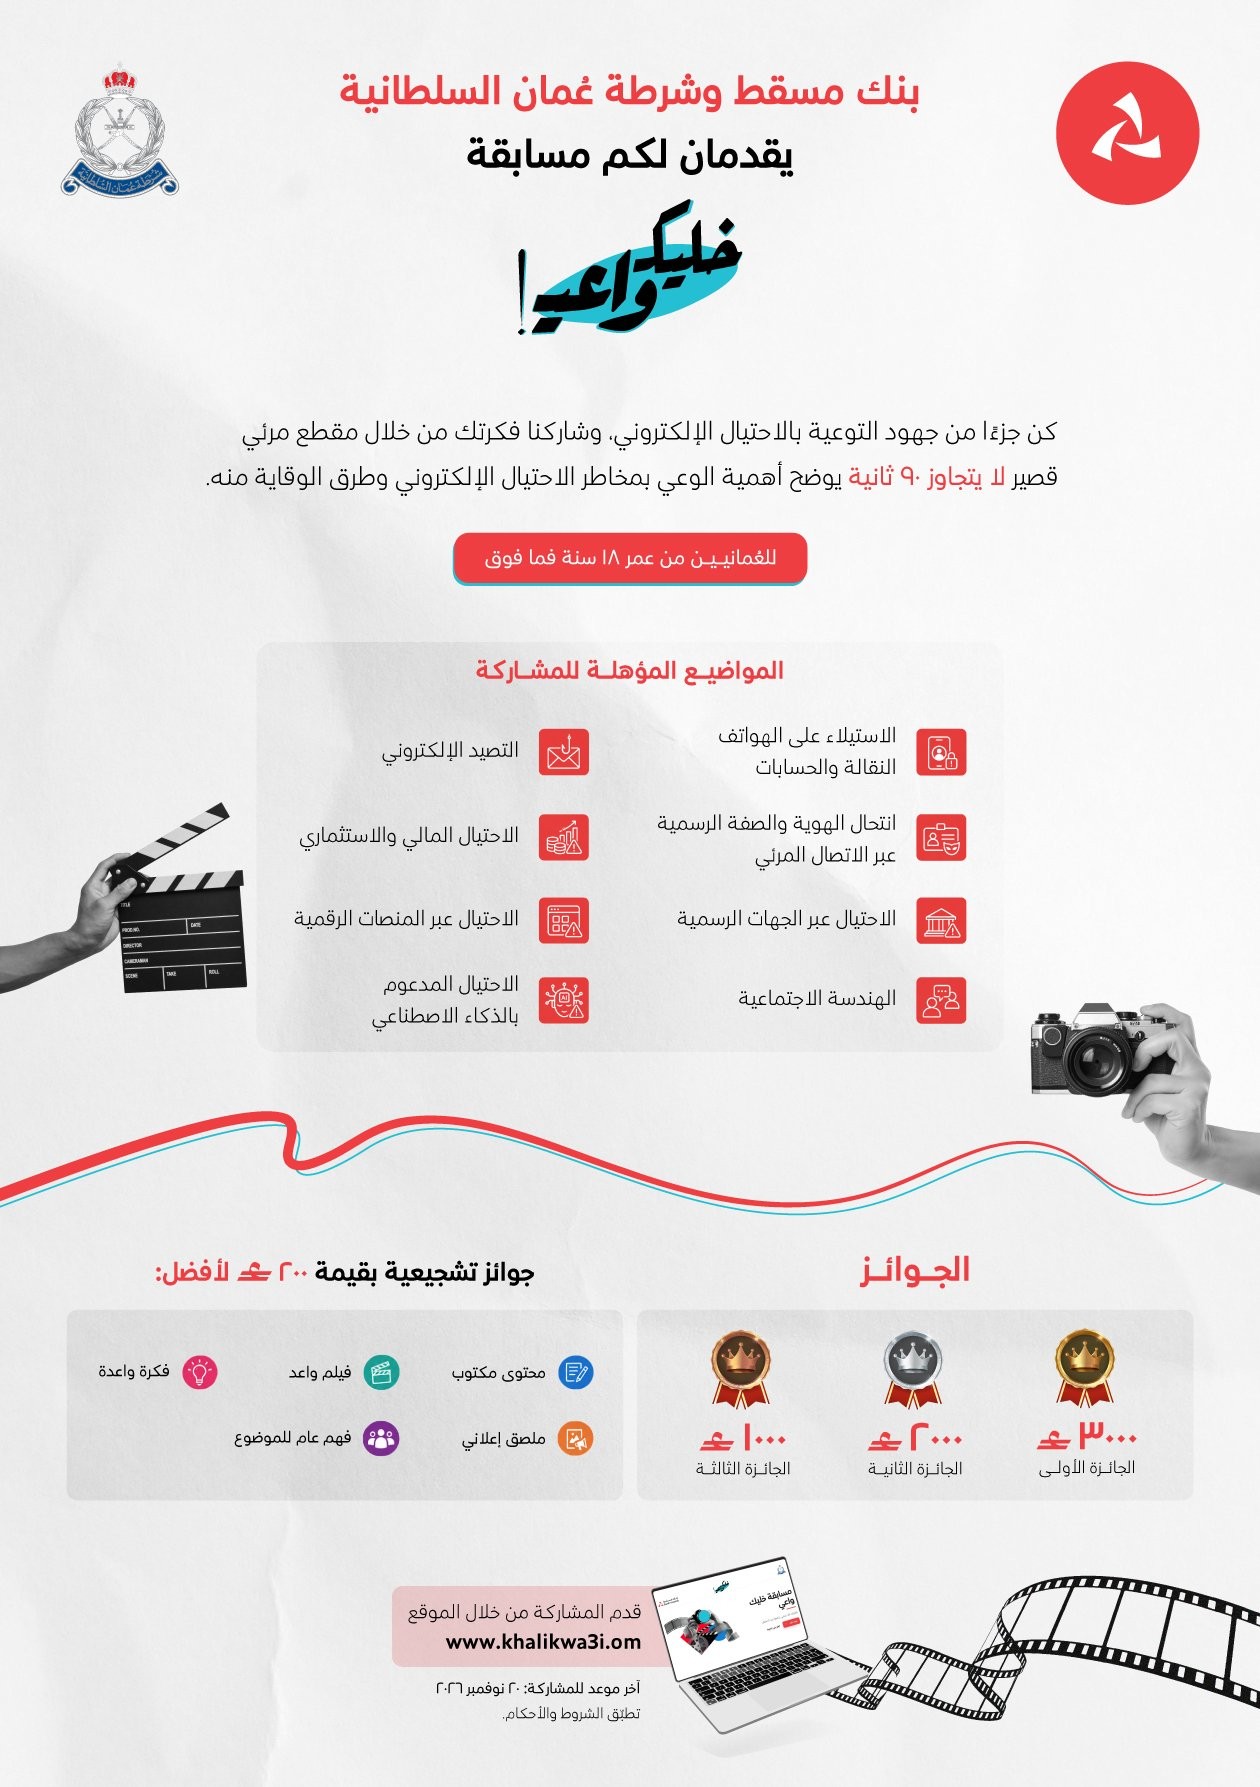
وتتيح المسابقة للمشاركين من العمانيين إنتاج فيلم قصير لا تتجاوز مدته 90 ثانية، يُسلط الضوء على أحد أساليب الاحتيال الإلكتروني، مع توضيح كيفية التعرف عليه والوقاية منه، بما يسهم في نشر ثقافة الحذر والمسؤولية الرقمية. ويمكن للراغبين الذين تبدأ أعمارهم من 18 سنة فما فوق تقديم مشاركاتهم عبر الرابط التالي المخصص للمسابقة www.khalikwa3i.om كما يتضمن الرابط كافة المعلومات المتعلقة بالمسابقة علماً بأن آخر موعد لاستلام الأعمال سيكون بتاريخ 20 نوفمبر 2026.
وتتناول المسابقة 8 محاور رئيسية تعكس أبرز الأساليب التي قد يلجأ إليها المحتالون وعلى المشاركين التركيز على هذه المحاور عند المشاركة في إنتاج الأفلام القصيرة، مع التركيز على أهمية اليقظة وعدم مشاركة البيانات السرية أو رموز التحقق مع أي جهة.
ويتضمن المحور الأول الاستيلاء على الهواتف والحسابات الرقمية، والذي قد يتم من خلال اختراق الهاتف الذكي أو التحكم فيه عن بُعد، أو الاستيلاء على الحسابات الرقمية وإعادة تعيين كلمات المرور باستخدام بيانات مسروقة، وصولًا إلى الاستيلاء على المحافظ الرقمية، حيث يهدف هذا النوع من الاحتيال إلى السيطرة على الحسابات واستغلالها في عمليات إجرامية، بما في ذلك انتحال الهوية والصفة الوظيفية.
ويركّز المحور الثاني على انتحال الهوية والصفة الرسمية، من خلال انتحال صفة موظفين في الجهات الحكومية أو البنوك أو شركات الاتصالات والمؤسسات الخدمية، بما في ذلك استخدام الاتصالات المرئية لإضفاء مزيد من المصداقية على عملية الاحتيال. ويعتمد هذا الأسلوب على استغلال ثقة الضحية بهدف الحصول على الأموال أو المعلومات السرية. أما المحور الثالث فهو الاحتيال باستخدام مواقع ومنصات الجهات الرسمية، مثل إنشاء مواقع إلكترونية وبوابات دفع مزيفة أو صفحات تحاكي الهوية البصرية للجهات الرسمية، بهدف سرقة بيانات الهوية والحسابات البنكية ومعلومات الدفع.
وتأتي الهندسة الاجتماعية في المحور الرابع كأحد الأساليب الشائعة، حيث يحاول المحتال إقناع الضحية بوجود مشكلة تتطلب التحقق من الحساب، أو يطلب تحديث البيانات عبر الهاتف أو الرسائل النصية أو تطبيقات التواصل الاجتماعي، وقد يصل الأمر إلى طلب رمز التحقق (OTP). ويعتمد هذا الأسلوب على التلاعب بالضحية وإقناعها بالإفصاح عن معلومات حساسة دون الحاجة إلى اختراق تقني مباشر.
ويسلط المحور الخامس الضوء على التصيد الإلكتروني بمختلف أشكاله، بما في ذلك الروابط الخبيثة، والتصيد الاحتيالي، والتصيد الموجّه، والرسائل النصية الاحتيالية والمكالمات الهاتفية الاحتيالية، والتي تستهدف الحصول على بيانات الدخول والمعلومات المالية.
أما المحور السادس فيغطي الاحتيال المالي والاستثماري، من خلال الاستثمارات الوهمية والعملات المشفرة الوهمية وطلبات تحويل الأموال إلى حسابات احتيالية، وفي الجانب السابع تم التركيز على الاحتيال عبر المنصات الرقمية الذي قد يظهر في صورة متاجر إلكترونية أو تطبيقات مزيفة وإعلانات وعروض بيع وشراء وهمية، بهدف الاستيلاء على الأموال أو بيانات الدفع.
والمحور الثامن والأخير هو الاحتيال المدعوم بالذكاء الاصطناعي، بما في ذلك استنساخ الأصوات، ومقاطع الفيديو المزيفة، والرسائل والمحادثات المُولّدة بالذكاء الاصطناعي، إضافة إلى انتحال شخصيات عامة، وهي أساليب تسهم في زيادة مستوى الإقناع وتجعل اكتشاف محاولات الاحتيال أكثر تحديًا.
ويؤكد بنك مسقط أن رفع مستوى الوعي يمثل خط الدفاع الأول في مواجهة الاحتيال الإلكتروني، داعيًا أفراد المجتمع إلى توخي الحذر وعدم مشاركة كلمات المرور أو بيانات البطاقات المصرفية أو رموز التحقق مع أي شخص، والتحقق دائمًا من هوية الجهة المتصلة ومصدر الروابط والرسائل قبل الاستجابة لأي طلب.